SSP 对 Solana 的支持从 devnet 迈入主网。你在 Bitcoin 与 Ethereum 上使用的同一套 2-of-2 自我保管,现在也覆盖真实的 SOL 与 SPL 代币——签名通过 SSP 自有的多签程序完成,该程序运行在 Solana 主网地址 SSPWVu7dtTDkZYmDx73StqV46PioSmdiNE7igpjHK1r 上。
我们刻意先在 devnet 上发布 Solana,即 SSP Wallet v1.39.0。此后的全部工作,都投入到一旦牵涉真金白银便难以撤销的那部分:链上程序、你的设备如何核验它,以及主网上运行的代码确实就是我们公开发布的代码这一保证。
没有创建者,也没有协调方
Solana 上的多签通常始于某个人去创建它。Squads V4——成熟、广泛使用,也是值得拿来对照的那一个——用一条链上指令创建钱包,而这条指令需要两样东西:一个创建者,以及一个全新的、随机的一次性 create_key。金库地址由这个随机密钥派生而来,这意味着在有人执行创建交易之前,该地址并不存在、也无法充值;而在那一刻,有一方以创建者的身份在场。
SSP 的程序没有这种形态的创建步骤。你的金库地址是「排序后的成员集合 + 批准阈值」的指纹——仅此而已。任何知道成员是谁、需要多少人批准的人,都可以在链下算出该地址,早于任何链上动作。注册是无需许可的:程序只核对你提交的成员确实哈希到所声明的地址,因此注册这一动作不会改变任何关于「谁能花钱」的事实。
其结果是:没有需要信任的创建者,没有特权注册方,也没有管理员密钥。花费仅由 execute_transaction 内部的阈值校验来把关——地址就是规则本身,而不是关于谁设置了它的记录。
正是这一性质,让你的两台设备在 Solana 上的行为与在 SSP 其他各处完全一致。如果你对这个模型还不熟悉,2-of-2 multisig 究竟是什么是入门之处;SSP 在 Solana 上的实现会深入程序本身,而SSP 对比 Squads V4则是完整的逐项比较。
你的设备不信任我们的 relay
Solana 交易存在一种 Bitcoin 交易所没有的不透明:一笔交易究竟做了什么,藏在指令数据里,钱包必须先解码,才能告诉你任何属实的信息。
因此 SSP 在你的设备上逐字节解码,使用开源库 @runonflux/solana-multisig。收款方、金额与代币 mint 都对照交易的原始字节进行验证,而不是相信 relay 传来的内容。若两者不一致,签名会被硬性阻止——此处的不符指向的是正在进行的攻击,而非显示故障。
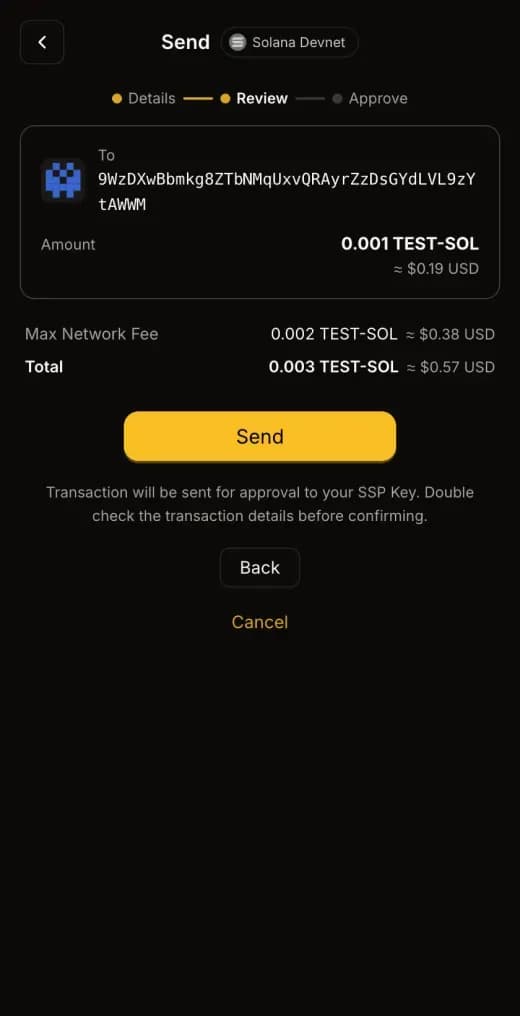
这项工作早于主网,在 v1.40.0 中发布,同时还有对 paymaster 手续费报销的独立硬性上限,以及批准环节的指令白名单。主网所启用的解码器,已经在 devnet 的生产环境中运行了数周。
可供你亲自验证的构建
主网程序使用锁定的工具链与可验证构建编译,因此部署在该地址上的字节码可以从公开源码复现。你不必相信我们对「正在运行什么」的说法——你可以自己重新构建并比对。
这与钱包的确定性构建是同一种立场:一项安全主张的价值,取决于你亲自核查它的能力。
如何开始
将 SSP Wallet 与 SSP Key 更新至最新版本,然后在链选择器中启用 Solana。借助 v2 的批量同步,你可以在 Key 上一次批准,就把它与任意其他链一同启用。
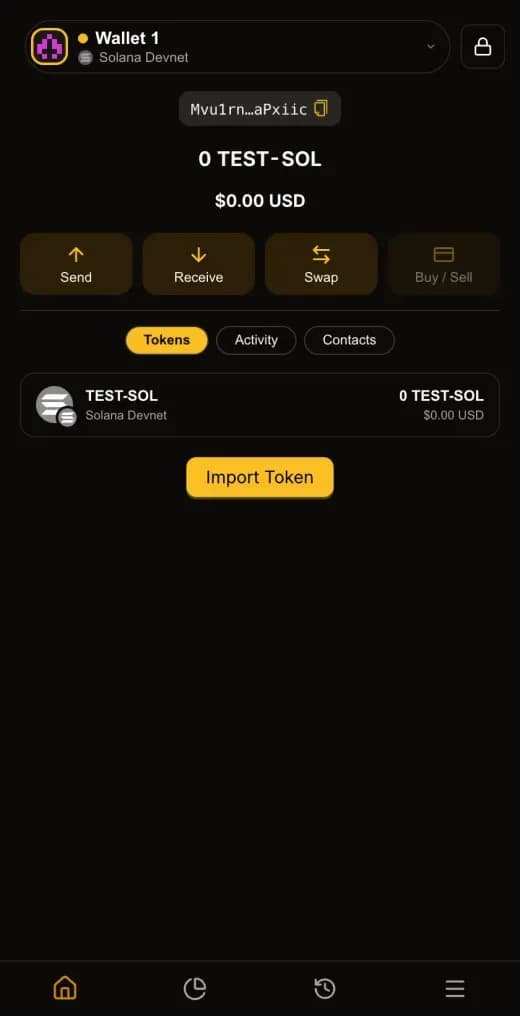
自此之后,Solana 在 SSP 中的表现与其他任何一条链无异:它计入你的 Portfolio 总额,发送遵循同一套「填写 → 复核 → 批准」流程并完整显示收款地址,而每一笔交易都由你的两台设备共同签名。